Szkolenie Obowiązki z NIS2 / KSC2 w praktyce decyzji zarządczych - TERMIN GWARANTOWANY - 20.11.2026


Szkolenie Obowiązki z NIS2 / KSC2 w praktyce decyzji zarządczych: TERMIN GWARANTOWANY 20.11.2026
Termin gwarantowany odbędzie się na pewno, nawet przy jednym uczestniku. Szkolenie online na żywo z trenerem, 1 dzień, w godz. 9:00-16:00.
Prowadzący: Artur Zięba - Kozarzewski
Szczegóły szkolenia, program i zapisy:
➜ Szkolenie Obowiązki z NIS2 / KSC2 w praktyce decyzji zarządczych
Wszystkie terminy gwarantowane JSystems:
➜ lista terminów gwarantowanych
W skrócie
Art. 20 NIS2 zobowiązuje zarząd do zatwierdzania środków zarządzania ryzykiem i regularnych szkoleń, a członkowie zarządu odpowiadają za zaniechania osobiście. To szkolenie spełnia ten obowiązek szkoleniowy, z zaświadczeniem dla każdego uczestnika, i daje praktyczną wiedzę: co zatwierdzić, a czego nie podpisywać, jak udokumentować decyzję, żeby chroniła Cię reguła osądu biznesowego, i komu zgłosić incydent. Do tego status spółki, kary, budżet i ubezpieczenie zarządu.
Przepisy są tu tłem dla decyzji, które zarząd podejmuje w praktyce.
Co potrafisz po tym dniu
- Wiesz, co zatwierdzić, a czego nie podpisywać - Które dokumenty i środki wymagają decyzji zarządu i jak udokumentować odmowę wobec szefa bezpieczeństwa informacji (CISO) tak, żeby chroniła reguła osądu biznesowego.
- Ustalasz status swojej spółki - Podmiot kluczowy czy ważny, sektory z Załączników I i II dyrektywy, próg wielkości, a wraz z tym tryb nadzoru, pułapy kar, obowiązkowy audyt i zakaz pełnienia funkcji.
- Wiesz, kiedy i komu zgłosić incydent - Zbieg obowiązków na jednym zdarzeniu: ile zgłoszeń i do kogo, gdy NIS2 spotyka się z RODO, DORA (regulacja sektora finansowego) czy dyrektywą CER o odporności podmiotów krytycznych.
- Podejmujesz decyzje budżetowe z bezpieczeństwa - Typowe decyzje budżetowe i ich czerwone flagi oraz elementy, bez których plan przedstawiony przez CISO nie powinien zostać zatwierdzony.
- Wykazujesz, że zarząd szkoli się regularnie - Co znaczy "regularnie", jak ustalić własną cykliczność i dlaczego bez uchwały o planie szkoleń regularność jest twierdzeniem, a nie faktem.
- Wiesz, czym naprawdę odpowiadasz - Cztery płaszczyzny odpowiedzialności członka zarządu, a do tego dwa ubezpieczenia: polisa D&O, która chroni członków zarządu przy roszczeniach kierowanych do nich osobiście, oraz polisa cyber, która obejmuje szkody i koszty spółki po incydencie. Dla obu polis omawiamy, co pokrywają, jakie mają wyłączenia i gdzie kończy się ochrona przy karach administracyjnych.
- Wychodzisz z gotowymi materiałami - Lista kontrolna pytań na biurko zarządu, szablon uchwały omówiony klauzula po klauzuli i mini-przypadki przepracowane podczas warsztatu.
Jak pracujemy
Dzień otwiera diagnoza stanu przygotowania spółki i anonimowy test wiedzy, a zamyka test po szkoleniu, ankieta i zaświadczenia. Pomiędzy: warsztat, mini-przypadki i praca na liście kontrolnej. Prowadzi Artur Zięba-Kozarzewski, architekt systemowy do spraw cyberbezpieczeństwa w KRYPTON Polska i audytor wiodący normy bezpieczeństwa informacji ISO 27001.
Dla kogo
Dla członków zarządów spółek objętych krajowym systemem cyberbezpieczeństwa, a także dla rad nadzorczych i komitetów audytu oceniających pracę zarządu, dyrektorów finansowych i operacyjnych, do których trafiają wnioski budżetowe z bezpieczeństwa, oraz osób odpowiedzialnych za zgodność.
Wymagania wstępne: brak - incydenty i środki bezpieczeństwa omawiamy w języku zarządu, bez wiedzy technicznej.
Co zyskujesz
Wiedza, którą wykorzystasz przy najbliższych decyzjach zarządu, komplet materiałów z warsztatu i imienny certyfikat potwierdzający szkolenie, którego wymaga art. 20 ust. 2 NIS2.
Zarezerwuj miejsce i przeprowadź zarząd przez obowiązki NIS2 i KSC2: od odpowiedzialności i decyzji, przez środki zarządzania ryzykiem, po incydenty i ich skutki finansowe.
Sprawdź, czy w Twoim przypadku dostępne jest finansowanie szkolenia ze środków BUR/KFS. Dostępność finansowania zależy od warunków danego programu oraz decyzji właściwej instytucji. Więcej informacji: https://jsystems.pl/dofinansowanie/
Prowadzący szkolenie
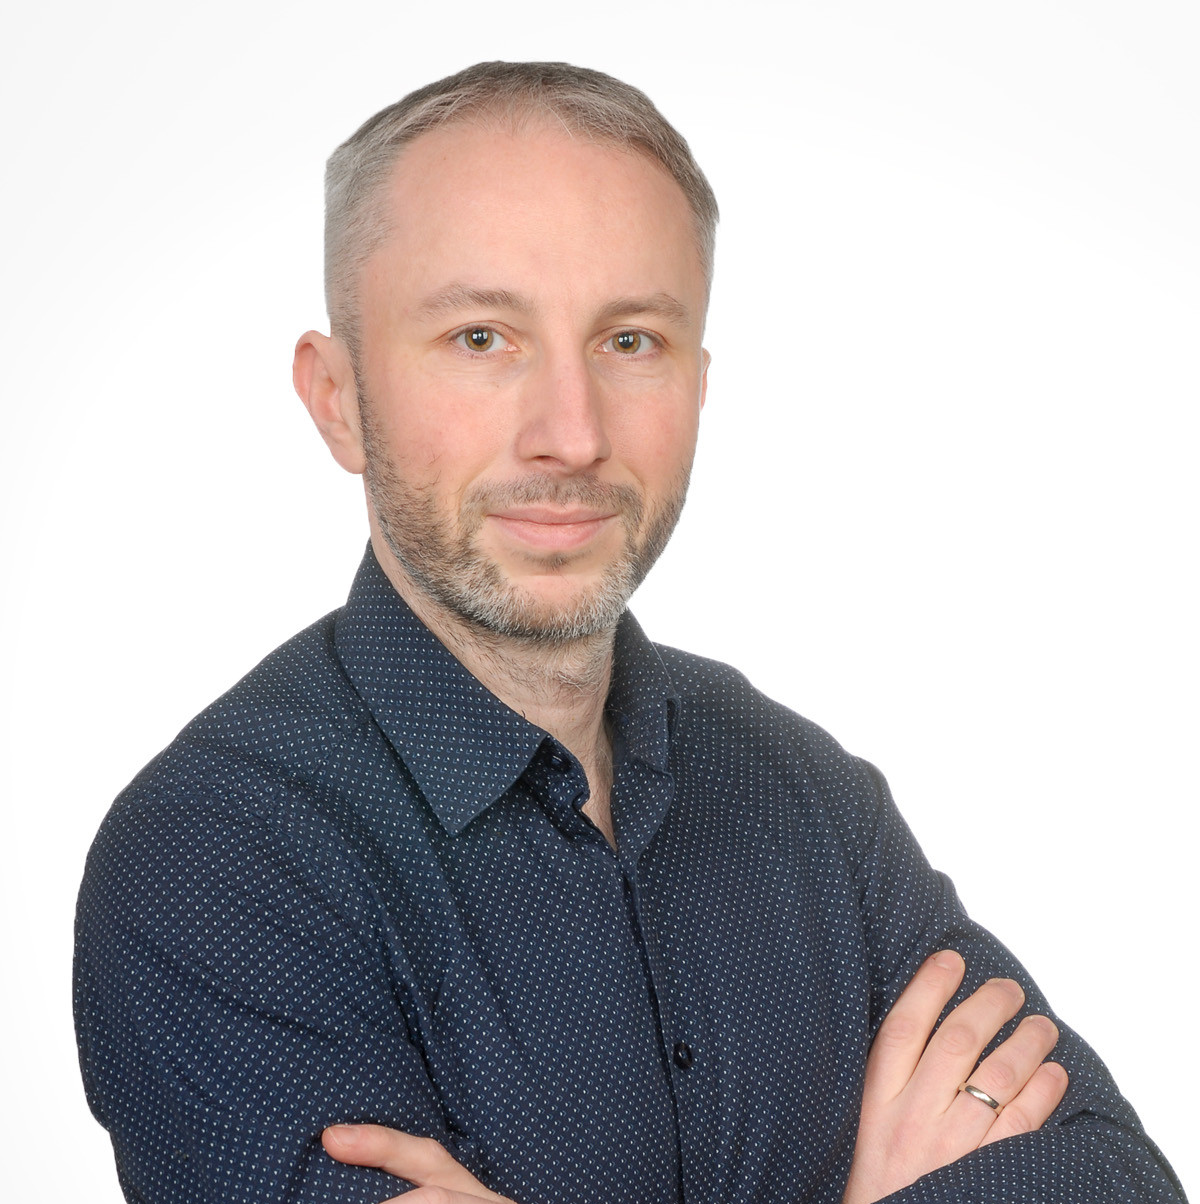 |
Artur Zięba - Kozarzewski |
Z wykształcenia matematyk, absolwent Wydziału Matematyki i Nauk Informacyjnych Politechniki Warszawskiej, certyfikowany CISSP, ISSAP oraz audytor wiodący ISO27001. Z zawodu i zainteresowań specjalista ds. bezpieczeństwa systemów informatycznych oraz badacz systemów aproksymowanego wnioskowania i rozumowania.
Od wielu lat związany z firmą KRYPTON Polska sp. z o.o., polskim liderem certyfikowanych rozwiązań kryptograficznych, aktualnie na stanowisku Architekta Systemowego ds. cyberbezpieczeństwa. Odpowiada za architekturę i kierunki rozwoju rozwiązań opracowywanych przez firmę.
Ekspert w Grupie roboczej ds. sztucznej inteligencji (GRAI) przy Ministerstwie Cyfryzacji. Autor publikacji związanych z szansami i zagrożeniami wynikającymi z dynamicznego rozwoju systemów generatywnych (tzw. AI) oraz wzrostu ich powszechnego użycia.
Dzieli się swoją wiedzą, prowadząc szkolenia z zakresu bezpieczeństwa we współpracy z firmą JSystems sp. z o.o. Członek stowarzyszeń ISSA Polska, (ISC)2 oraz (ISC)2 Poland Chapter. Aktywnie działa w celu poszerzania świadomości otoczenia w zakresie zagrożeń związanych z systemami informatycznymi oraz konieczności ich odpowiedzialnego rozwoju.
Przewodził zespołowi badawczo-rozwojowemu projektującemu nowe rozwiązania do ochrony systemów IT/ICS, brał udział w pracach nad opracowaniem inteligentnego systemu zarządzania energią elektryczną.
Współtworzył i wdrażał rozwiązania zabezpieczające jedne z największych systemów ochrony informacji niejawnych w Polsce, m.in. Policyjną Sieć Transmisji Danych Niejawnych i systemy Straży Granicznej. Brał udział w projektach naukowo-badawczych z zakresu bezpieczeństwa teleinformatycznego. Uczestniczył w międzynarodowych Ćwiczeniach NATO CWIX (Coalition Warrior Interoperability eXercise) oraz w konferencjach organizowanych przez Agencję NATO ds. Łączności i Informatyki (NCIA). Występuje jako prelegent na konferencjach z zakresu cyberbezpieczeństwa, m.in. The Hack Summit oraz Semafor.
Program szkolenia
Otwarcie
- Dlaczego to szkolenie jest obowiązkowe - art. 20 ust. 2 NIS2 i przepisy krajowe. Co organ nadzoru może uznać za dowód jego odbycia
- Cele dnia i kontrakt szkoleniowy
- Diagnoza wyjściowa: trzy pytania o stan przygotowania spółki i wnioski, jakie z odpowiedzi wynikają
- Anonimowy test wiedzy "przed szkoleniem"
Blok I. Kontekst prawny
- Obowiązek szkoleniowy zarządu: co znaczy "regularnie" i jak ustalić własną cykliczność, gdy przepis nie podaje interwału
- Uchwała o planie szkoleń zarządu - dlaczego bez niej regularność jest twierdzeniem, a nie faktem
- Konsekwencje braku szkolenia w postępowaniu nadzorczym i w sporze ze spółką
- Mapa reżimów działających równolegle: NIS2/KSC, RODO, DORA, CER, AI Act, raportowanie zrównoważone
- Zbieg obowiązków na jednym zdarzeniu - mini-przypadek: ile zgłoszeń i do kogo
- Podmiot kluczowy a podmiot ważny: tryb nadzoru, pułapy kar, obowiązkowy audyt, zakaz pełnienia funkcji
- Sektory z Załącznika I i II oraz próg wielkości podmiotu
- Samoocena statusu spółki: trzy pytania, odpowiedź i uzasadnienie
- Rejestracja podmiotu, dane osób do kontaktu, skutki zwłoki
- Co robić, gdy klasyfikacja jest niejednoznaczna
Blok II. Odpowiedzialność zarządu
- Art. 20 ust. 1 NIS2 dosłownie: zatwierdzać, nadzorować, odpowiadać
- Filar pierwszy - co konkretnie zarząd musi zatwierdzić:
- polityka bezpieczeństwa
- analiza ryzyka
- plan ciągłości działania
- polityka incydentów
- polityka dostawców
- budżet
- Filar drugi - nadzór jako system, nie zaufanie:
- raportowanie cykliczne
- wskaźniki z progami eskalacji
- audyty
- przegląd budżetu
- Filar trzeci - cztery płaszczyzny odpowiedzialności członka zarządu
- "Zatwierdzanie" a "przyjęcie do wiadomości" - różnica, która rozstrzyga w kontroli
- Stały punkt "cyberbezpieczeństwo" w agendzie posiedzenia zarządu
- Kary administracyjne wobec spółki: pułapy dla podmiotów kluczowych i ważnych, wyliczenie na konkretnych liczbach
- Kary wobec członka zarządu jako osoby fizycznej
- Tymczasowy zakaz pełnienia funkcji kierowniczych - zakres i skutki zawodowe
- Odpowiedzialność cywilna wobec spółki, odpowiedzialność karna, roszczenia kontrahentów
- Polisy D&O i cyber: co pokrywają, jakie mają wyłączenia, gdzie kończy się ochrona przy karach administracyjnych
- Kumulacja sankcji z różnych reżimów i granice zasady ne bis in idem
- Mini-przypadek: kto zapłaci za atak ransomware - cztery źródła finansowania i ich warunki
- Reguła osądu biznesowego: co musi się znaleźć w decyzji, żeby chroniła
- Co dokumentować i jak: uchwała, protokół, zdanie odrębne, załączniki
- Szablon uchwały zarządu - omówienie klauzula po klauzuli
- Spór z CISO o budżet: jak powiedzieć "nie" i nie stworzyć dowodu niestaranności
Blok III. Środki zarządzania ryzykiem
- Dziesięć obszarów z art. 21 ust. 2 NIS2 - lista minimalna, nie maksymalna
- Podejście uwzględniające wszystkie zagrożenia: dlaczego zapora sieciowa nie wypełnia obowiązku
- Proporcjonalność środków i sposób jej uzasadnienia przed organem
- Sześć elementów, bez których plan przedstawiony przez CISO nie powinien zostać zatwierdzony
- ISO 27001 a NIST CSF - który standard wybrać i po co; certyfikacja europejska produktów
- Warstwy zabezpieczeń widziane z poziomu zarządu, bez żargonu
- Cztery typowe decyzje budżetowe i ich czerwone flagi
- Kopie zapasowe odporne na modyfikację, odtwarzanie po ataku, testy odtworzenia
- Wnioski z rzeczywistych incydentów: Maersk, MGM Resorts, Change Healthcare, Norsk Hydro
- Uwierzytelnianie wieloskładnikowe odporne na phishing, kryptografia, przygotowanie na zagrożenia postkwantowe
- System zarządzania bezpieczeństwem informacji: zakres, harmonogram, koszt wdrożenia i utrzymania
- Bezpieczeństwo łańcucha dostaw, klauzule w umowach z dostawcami ICT, dostawcy wysokiego ryzyka
- Antywzorce w zatwierdzaniu planów - pięć błędów, które wytyka audyt
Blok III bis. Sztuczna inteligencja
- Nowe klasy ataków: deepfake głosu i wideo, phishing generowany maszynowo, niekontrolowane korzystanie z narzędzi AI przez pracowników
- Jak chroni się zarząd: procedura weryfikacji zwrotnej przy poleceniach przelewów i zmianach rachunków
- AI w zespole bezpieczeństwa - co realnie daje, a czego nie zastąpi
- Cztery pytania do dostawcy rozwiązania AI i odpowiedzi, które można przyjąć
- AI Act: kiedy dotyczy spółki, klasyfikacja ryzyka, pułapy kar
- Zbieg AI Act z NIS2 - jeden incydent, dwa zgłoszenia do różnych organów
Blok IV. Incydenty w języku zarządu
- Trzy terminy z art. 23 NIS2: wczesne ostrzeżenie w 24 godziny, zgłoszenie w 72 godziny, raport końcowy w miesiąc
- Czym jest "istotny incydent" - kryteria, progi i polska klasyfikacja
- Kto podejmuje decyzję o zgłoszeniu i jak działa pre-autoryzacja uchwałą zarządu w weekend lub w czasie urlopu
- Adresaci zgłoszenia: CSIRT sektorowy i krajowy, organ ochrony danych, odbiorcy usług, klienci na podstawie umów
- Pułapki pierwszych 24 godzin; zgłoszenie dobrowolne
- Cztery poziomy języka: od metryk technicznych, przez koszty incydentu, do wskaźników finansowych i ryzyka prawnego
- Kwantyfikacja ryzyka - minimum, które musi rozumieć zarząd
- Wpływ incydentu na wynik operacyjny, przepływy i przychód zagrożony
- Rezerwa w sprawozdaniu finansowym: kiedy powstaje obowiązek i jak ustalić dolną granicę oszacowania
- Dla spółek giełdowych: obowiązki informacyjne i raportowanie zrównoważone
Warsztat: studium przypadku Krzaczek Sp. z o.o.
- Sylwetka spółki, dane finansowe, stan zabezpieczeń, instrukcja arkusza
- Runda pierwsza, praca w dwóch grupach nad dwoma scenariuszami
- Runda druga: zamiana scenariuszy, recenzja krzyżowa wyników drugiej grupy
- Omówienie: rozwiązania wzorcowe, słownik pojęć, które padły w trakcie pracy, tabela różnic między spółką giełdową a niegiełdową, pięć wniosków
Blok V. Nadzór i sankcje
- Mapa organów krajowego systemu cyberbezpieczeństwa
- CSIRT sektorowe - z kim spółka kontaktuje się w praktyce
- Centra wymiany informacji o zagrożeniach (ISAC) jako dobrowolne źródło wiedzy o atakach w sektorze
- Uprawnienia kontrolne organu wobec podmiotów kluczowych i ważnych
- Prawa spółki w toku kontroli: upoważnienie, pełnomocnik, wgląd w akta, zastrzeżenia do protokołu, odwołanie, ochrona tajemnicy przedsiębiorstwa
- Polecenie zabezpieczające i jego natychmiastowa wykonalność
- Środki nadzorcze oraz przesłanki wymiaru kary - co łagodzi, a co obciąża
- Dostawcy wysokiego ryzyka: procedura uznania, skutki dla umów, terminy wymiany sprzętu i oprogramowania
- Jak działać w warunkach niepewności prawnej i jak to udokumentować
Blok VI. Plan działania
- Kalendarz zgodności: terminy ustawowe, kamienie milowe, cykl raportowania do zarządu
- Lista działań na pierwsze 30 dni - osiem decyzji zarządczych
- Plan na kolejne pół roku z podziałem na miesiące
- Checklista piętnastu pytań "na biurko zarządu" i indywidualny rachunek własny uczestnika
- Pytania uczestników
- Zamknięcie: test wiedzy "po szkoleniu", ankieta ewaluacyjna, zaświadczenia
Moduł dodatkowy: bezpieczeństwo OT/ICS (opcjonalnie)
- Czym różni się bezpieczeństwo IT od bezpieczeństwa automatyki przemysłowej
- Model segmentacji sieci produkcyjnej i strefa buforowa między IT a OT
- Norma IEC 62443: role, poziomy dojrzałości, poziomy bezpieczeństwa
- Monitorowanie środowiska OT - dlaczego narzędzia z IT tu nie działają
- Pierwsze pytania, które zarząd powinien zadać o własną produkcję
Przeczytaj na naszym blogu
Zapisz się na termin gwarantowany
➜ Szkolenie Obowiązki z NIS2 / KSC2 w praktyce decyzji zarządczych
➜ wszystkie terminy gwarantowane
Pytania: [email protected], tel. 22 299 53 69