meeTech #7


Zapraszamy na meeTech!
Interesujesz się tematyką IT? Lubisz ciekawe dyskusje z ludźmi, z którymi dzielisz pasję? To świetnie - meeTech na pewno przypadnie Ci do gustu. Jest to cykl otwartych spotkań typu meetup, podczas których będziemy dzielić się naszą wiedzą z zakresu nowych technologii i trendów w IT.
O co chodzi?
Spotkania ędą mają formę paneli dyskusyjnych, warsztatów, prezentacji i krótkich wystąpień. Skupiamy się na tematyce, która jest nam najbliższa, czyli na programowaniu, UI/UX, testowaniu oprogramowania, architekturze i bezpieczeństwie IT, chmurze, SI, a także na rozwoju kompetencji miękkich przydatnych w świecie IT… Moglibyśmy wymieniać jeszcze długo, ale przejdźmy do konkretów najbliższego spotkania.
Poznaj szczegóły:
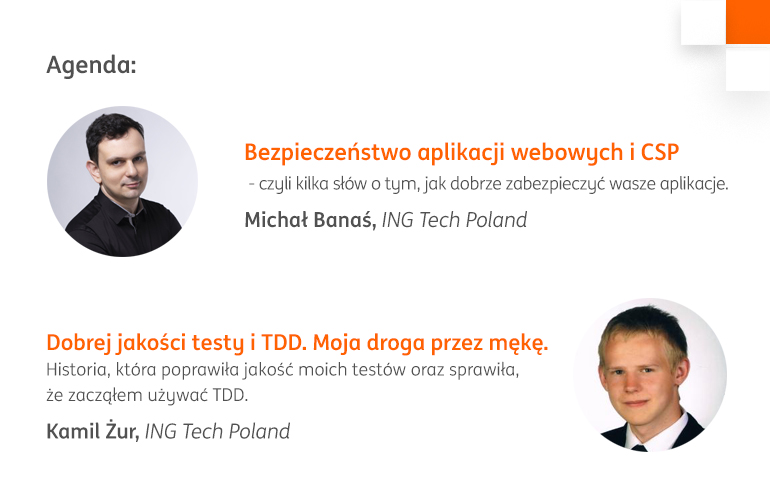
Bezpieczeństwo aplikacji webowych i CSP.
Internet obchodził przed chwilą swoje 30 urodziny. Jego rozwój przyniósł nie tylko nowe możliwości, ale także nowe zagrożenia. Dziś, już chyba każdy zdaje sobie z nich sprawę. Niestety często jako deweloperzy popełniamy błędy, które mogą nieść przykre dla nas, a także dla naszych klientów, konsekwencje. Podczas meeTech #7 porozmawiamy o bezpieczeństwie i skupimy się na aplikacjach webowych. Opowiem o niektórych wektorach ataku, a także o tym, jak można się przed nimi ustrzec. Poruszymy temat Content Security Policy i co może nam to dać. Zajrzymy do kodu i na architekturę aplikacji.
Dobrej jakości testy i TDD. Moja droga przez mękę.
TDD to technika, która powoli przestaje być modna. Czy słusznie? Wokół niej wyrosło wielu zwolenników oraz przeciwników. W trakcie mojej przygody z TDD byłem po obydwu stronach, jednak technika ta nauczyła mnie pisać dobre testy. Ponieważ nie łatwo znaleźć informacje na ten temat, podczas meeTech #7 podzielę się swoim doświadczeniem w nadziei, że uchroni Was to przed moimi pomyłkami.
Brzmi ciekawie?
Jeśli zainteresowały Cię te tematy, zapraszamy na meeTech do ING Tech Poland - firmy, która od 15 lat dostarcza innowacyjne serwisy IT w ING na całym świecie.
Więcej o nas przeczytasz na stronie ingtechpoland.com